핵심 요약 안랩이 계정 탈취와 피싱으로 인한 개인정보 유출 2차 피해를 예방하기 위한 보안 수칙을 발표했다. 안랩은 이용자에게 서비스별로 다른 비밀번호를 설정하고 다중 인증(MFA)을 활용할 것을 권고했다. 기업에는 API 인증 강화와 내부 시스템 전반에 대한 보안 점검을 당부했다.
안랩이 계정정보 유출 후 발생할 수 있는 2차 피해를 예방하기 위한 보안 수칙을 발표했다. 최근 계정정보와 개인정보 유출 사고가 증가하는 가운데 유출된 정보를 악용한 추가 공격 가능성에 대비하기 위한 조치다. 안랩은 이용자와 서비스 운영 기업 각각에 적용할 수 있는 구체적인 권고사항을 함께 제시했다.
계정정보 유출 시 어떤 피해가 발생하나
유출된 계정정보는 크리덴셜 스터핑(credential stuffing) 공격에 악용될 수 있다. 크리덴셜 스터핑은 한 서비스에서 유출된 아이디와 비밀번호를 다른 서비스에 그대로 대입해 로그인을 시도하는 공격 방식이다. 공격자는 이름과 전화번호 등 유출된 개인정보를 활용해 피싱이나 스미싱 메시지를 보낼 수도 있다.
이용자가 지켜야 할 보안 수칙은
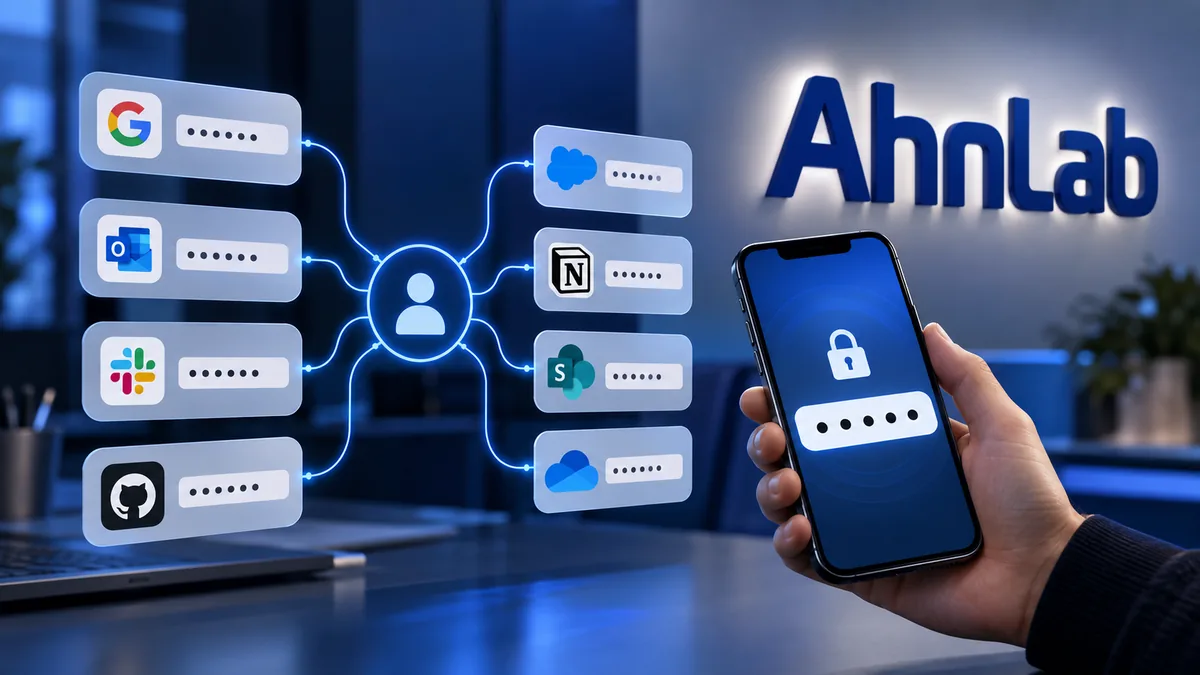
안랩은 이용자에게 서비스별로 서로 다른 비밀번호를 설정할 것을 권고했다. 한 서비스에서 비밀번호가 유출되더라도 다른 서비스 계정까지 함께 뚫리는 상황을 막기 위한 기본 조치다.
- 서비스별로 다른 비밀번호 설정
- 다중 인증(MFA) 설정 및 로그인 기록·계정 보안 설정 점검
- 출처가 불명확한 링크 주의 및 웹 브라우저 저장 계정 관리
- 운영체제·프로그램 보안 업데이트 적용
안�안은 특히 이메일 계정 관리에 주의를 당부했다. 이메일 계정은 다른 서비스의 비밀번호 재설정과 본인 확인에 활용되는 경우가 많아 별도의 강력한 비밀번호로 관리해야 한다고 설명했다.
서비스 운영 기업은 무엇을 점검해야 하나
안랩은 기업에 API 인증과 접근통제 강화, 이상행위 모니터링 확대를 권고했다. 점검 대상은 고객용 홈페이지나 앱에 그치지 않고 관리자 페이지, 업무 지원 시스템, 내부 업무용 시스템까지 포함해야 한다고 밝혔다.
안랩은 또한 불필요한 외부 접속 경로와 사용하지 않는 계정을 차단하고, 고객정보 보관 범위를 최소화해야 한다고 설명했다. 고객정보 조회·다운로드 권한은 필요한 담당자로 제한하고, 조회·다운로드·반출 기록을 유지하며 대량 조회 등 이상행위를 탐지할 수 있는 모니터링 체계를 구축해야 한다고 강조했다.
양하영 안랩 ASEC실장은 “기본적인 보안 수칙 준수만으로도 계정 탈취와 2차 피해 위험을 크게 줄일 수 있다”고 말했다.
자주 묻는 질문
크리덴셜 스터핑이란 무엇인가
크리덴셜 스터핑은 한 서비스에서 유출된 아이디와 비밀번호를 다른 서비스에 그대로 대입해 로그인을 시도하는 공격 방식이다.
이용자가 가장 먼저 해야 할 보안 조치는 무엇인가
안랩은 서비스별로 서로 다른 비밀번호를 설정하고 다중 인증을 활성화하는 것을 기본 조치로 권고했다.
기업은 어떤 시스템까지 보안 점검을 해야 하나
안랩은 고객용 홈페이지와 앱뿐 아니라 관리자 페이지, 업무 지원 시스템, 내부 업무용 시스템까지 점검 대상에 포함해야 한다고 밝혔다.