보안 기업 스틸리언이 자사 웹 보안 솔루션 '웹수트(Websuit)'를 통해 AI 에이전트(AI Agent) 기반 공격을 차단할 수 있다는 점을 자체 테스트로 검증했다고 밝혔다. AI 에이전트는 사람의 개입 없이 스스로 목표를 설정하고 작업을 수행하는 인공지능 프로그램을 뜻하며, 최근에는 이를 악용한 자동화 해킹 시도가 보안 업계의 새로운 위협으로 꼽힌다. 스틸리언은 이번 검증을 통해 웹수트가 실제 공격 도구 앞에서도 방어 기능을 유지하는지 확인했다.
자동화 공격 도구로 진행한 방어 검증
스틸리언은 이번 테스트에서 명령줄 기반 데이터 전송 도구인 curl을 이용한 API 정찰 시도와 브라우저 자동화 도구인 플레이라이트(Playwright)를 이용한 접근을 대상으로 삼았다. 두 도구 모두 개발자들이 널리 쓰는 정상적인 소프트웨어지만, 공격자가 활용하면 사람의 수작업 없이도 웹 서비스를 정찰하거나 반복 접속을 시도하는 데 쓰일 수 있다. 테스트에는 AI 침투테스트 도구 'ARTEX' 등이 동원된 것으로 알려졌다.
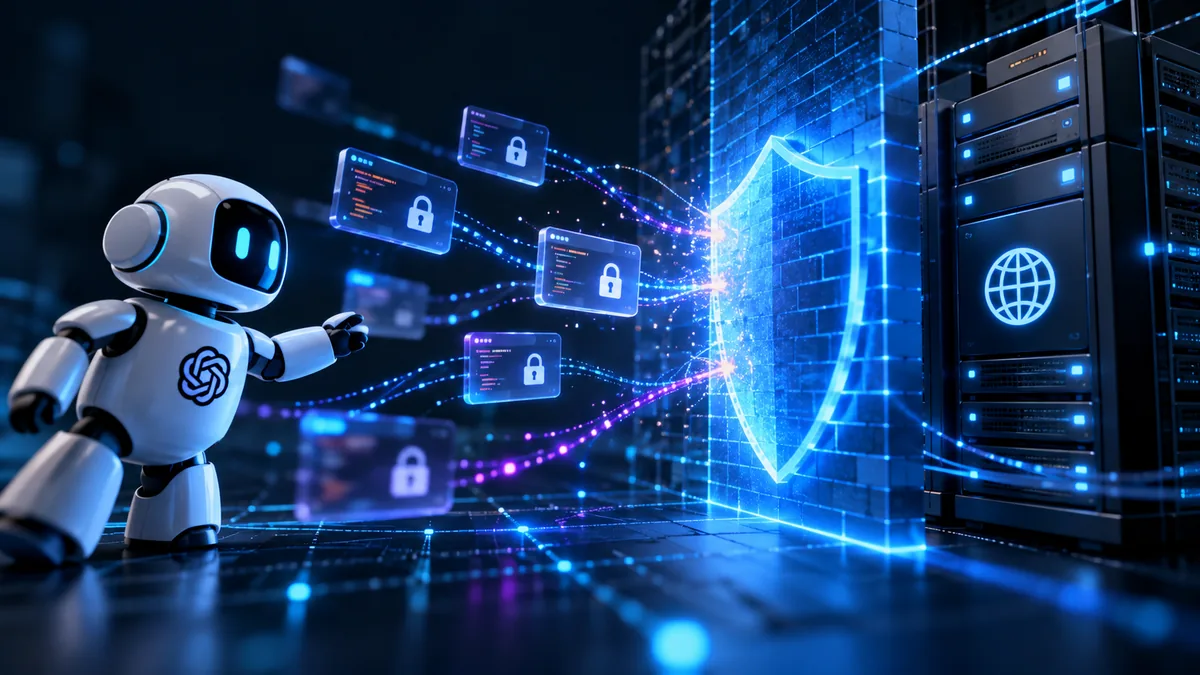
웹수트의 API 방어 기술은 API 경로를 무작위로 변경하고 요청·응답 데이터를 암호화하는 방식으로 작동한다. 여기에 인증 토큰과 데이터의 위변조 여부를 검증하는 절차가 더해져 있다고 스틸리언은 설명했다. 자동화 공격에 대해서는 AI 행동분석과 작업증명(PoW) 기술을 적용해 마우스 움직임과 클릭, 입력, 스크롤 패턴, 브라우저 환경을 분석하는 방식으로 대응한다.
달라지는 점과 적용 방식
이번 검증에서 눈에 띄는 부분은 방어 범위가 단순 접근 차단을 넘어선다는 점이다. 웹수트는 크리덴셜 스터핑, 즉 유출된 계정 정보를 대량으로 대입해 로그인을 시도하는 공격에 대해 토큰 검증과 자동화 탐지, 비정상 로그인 제한, 우회 요청에 대한 추가 검증 절차를 함께 적용한다. 고객은 자신의 서비스 환경에 맞춰 모니터링, 검증, 차단 중 원하는 단계를 선택해 적용할 수 있다.
스틸리언은 지난 9월 웹수트와 또 다른 제품인 '앱수트 키패드'에 양자내성암호(PQC·Post-Quantum Cryptography)를 적용해 상용화한 바 있다. 양자내성암호는 양자컴퓨터로도 풀기 어려운 암호화 방식을 가리킨다. 스틸리언은 모바일 앱과 웹 보안 솔루션, 모의침투테스트, 보안 컨설팅·교육 등을 주요 사업으로 하고 있으며, AI 기반 취약점 분석 솔루션 '에일리언레이(AlienRay)'와 생성형 AI 서비스 레드티밍 서비스도 제공하고 있다.
진행 중인 기술검증과 남은 과제
스틸리언은 현재 금융·공공기관·대기업을 대상으로 추가 기술검증(PoC)을 진행하고 있다고 밝혔다. 김병철 스틸리언 솔루션사업본부장은 "AI 에이전트 공격에 대응하려면 서비스 구조 탐색부터 실제 요청 실행까지 각 단계에서 방어 효과를 확인할 필요가 있다"는 입장을 전했다.
다만 금융·공공·대기업을 대상으로 한 기술검증이 언제 마무리되는지, 어떤 기업이 참여하고 있는지는 구체적으로 공개되지 않았다. 자체 테스트에서 확인된 차단 성공률이나 구체적인 수치 역시 아직 알려지지 않아, 이번 검증 결과가 실제 현장에서 어느 수준으로 재현되는지는 추가 확인이 필요하다.