보안 기업 에스투더블유(S2W)가 최근 금융권을 겨냥한 침해사고의 공격 정보를 분석한 결과를 8일 공개했다. 공격자들이 해외 임대 서버와 상용 프록시, 국내 IP를 번갈아 사용하며 접속 경로를 지속적으로 바꾼 것으로 나타났다. 에스투더블유는 기존의 악성 IP 차단 방식만으로는 이러한 공격에 대응하기 어렵다고 설명했다.
공격자들, 접속 IP를 계속 바꿔가며 추적 회피
에스투더블유 분석에 따르면 공격에 사용된 IP 대부분은 글로벌 위협 평판 데이터베이스에 신고된 이력이 거의 없었다. 위협 평판 데이터베이스란 과거 악성 행위에 연루된 IP 주소나 도메인을 등록해 보안 시스템이 참조하도록 하는 목록을 뜻한다. 공격자들은 이러한 데이터베이스에 등록되지 않은 깨끗한 IP를 활용해 탐지망을 피해간 것으로 분석됐다.
공격 서버서 AI 침투 도구 운영 흔적 확인
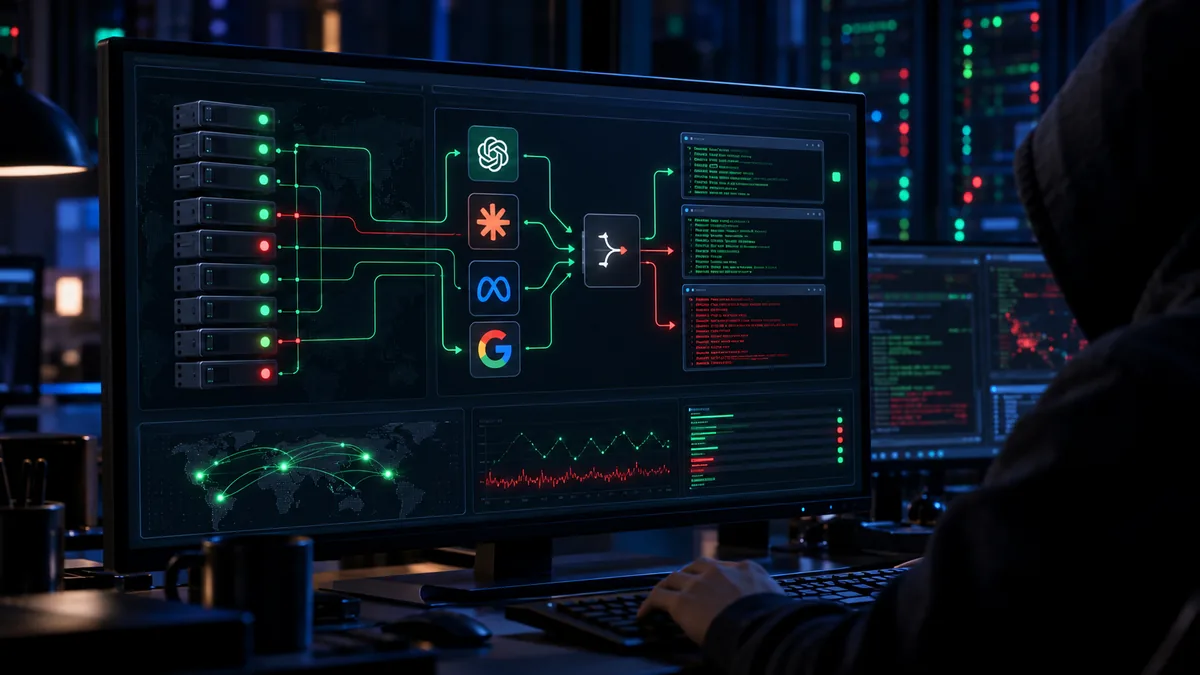
조사 과정에서 공격에 사용된 IP 중 한 곳에서 AI 침투 도구의 관리 화면과 AI 모델 연결용 중계 프로그램 운영 기록이 발견됐다. 해당 서버는 9월 초부터 가동됐으며 관련 내용이 언론에 보도된 이후 철수한 것으로 추정된다. 다만 에스투더블유는 피해 금융기관의 사고조사를 직접 수행하지 않았으며, 해당 AI 도구가 실제 정보 탈취 단계에서 활용됐는지는 공개되지 않았다.
행위 기반 탐지로 보안체계 전환 필요성 커져
에스투더블유는 IP 차단 중심 보안에서 벗어나 비정상적인 조회 행위 자체를 탐지하는 체계가 중요하다고 설명했다. 고객번호를 반복적으로 변경하며 대량 조회를 시도하거나 존재하지 않는 번호로 인한 오류가 급증하는 패턴이 대표적인 탐지 대상으로 꼽힌다. 행위 기반 탐지는 접속 경로가 아닌 이용자의 조회 패턴 자체를 분석해 이상 징후를 찾아내는 방식이다.
사용자 인증 절차를 통과했다고 해서 안전이 보장되는 것은 아니라는 지적도 나왔다. 로그인 이후 고객번호를 임의로 변경하면 타인의 정보를 조회할 수 있는 가능성이 있어, 인증 단계뿐 아니라 정보 접근 권한에 대한 별도 검증이 필요하다는 설명이다.
S2W, 금융권에 자산 점검과 AI 활용 선제 대응 권고
에스투더블유는 금융회사들을 대상으로 외부에 노출된 자산과 과거 접속 기록을 점검할 것을 권고했다. 또한 IP 차단 중심 보안체계를 행위 기반 탐지로 확대할 필요가 있다고 제언했다. 아울러 AI 기술을 활용해 취약점을 선제적으로 점검하는 방안도 함께 제시했다.
참고 기사 전자신문 · AI 해킹, 악성 IP 차단만으론 역부족…공격 행위 탐지 중요