핵심 요약 드림시큐리티가 인공지능(AI) 기반 사이버 공격에 대응하기 위해 FIDO2 생체인증과 제로트러스트 접근통제를 결합한 방안을 제시했다. 금융권에서 AI 에이전트를 활용한 공격 시도가 포착되고 7개 금융회사에서 침해사고가 잇따르자 비밀번호 없는 인증 체계가 대안으로 거론된다.
드림시큐리티가 AI 기반 사이버 공격에 대응하기 위한 보안 전략으로 FIDO2 생체인증과 제로트러스트(Zero Trust) 접근통제를 결합한 방안을 제시했다고 밝혔다. 최근 금융권을 겨냥한 AI 에이전트 기반 공격 시도가 금융보안원을 통해 확인되고 은행, 저축은행, 캐피털 등 7개 금융회사에서 연이어 침해사고가 발생한 데 따른 조치다.
AI 기반 계정탈취 공격은 어떻게 이뤄지나
AI 기술은 취약점 탐색과 크리덴셜 스터핑, 피싱, 계정탈취 공격의 자동화 속도를 크게 높이는 것으로 분석된다. 크리덴셜 스터핑이란 유출된 아이디와 비밀번호 목록을 다른 사이트에 대량으로 대입해 로그인을 시도하는 공격 방식을 말한다. AI가 이 과정을 자동화하면 짧은 시간에 더 많은 계정을 시도할 수 있어 기존 비밀번호 기반 인증 체계의 한계가 드러난다.
드림시큐리티, FIDO2와 제로트러스트 결합 제안
드림시큐리티는 이 같은 공격에 대응해 FIDO2 생체인증과 제로트러스트 접근통제를 함께 적용하는 방안을 내놨다. 제로트러스트는 내부와 외부를 막론하고 모든 접속 요청을 신뢰하지 않고 매번 검증하는 보안 개념이다. 비밀번호를 사용하지 않는 FIDO2 인증에 접속 주체를 지속적으로 검증하는 제로트러스트를 더해 계정탈취 위협을 줄이겠다는 구상이다.
FIDO2 생체인증은 기존 비밀번호와 무엇이 다른가
FIDO2는 서버에 재사용 가능한 비밀번호를 저장하지 않고 단말기에 저장된 개인키와 생체인증을 활용해 사용자를 확인하는 기술이다. 인증 과정에서 접속 사이트의 도메인을 검증하기 때문에 가짜 사이트로 유도하는 피싱 공격에 악용될 가능성도 줄어든다. 드림시큐리티는 비밀번호를 사용하지 않는 FIDO2 기반 제품 'Magic FIDO'를 공급 중이며, 이 제품은 FIDO v1.0(UAF)과 FIDO2 규격에 대해 FIDO 얼라이언스 인증과 GS인증을 획득했다.
제로트러스트 기반 'Magic ICAM'으로 접근통제 강화
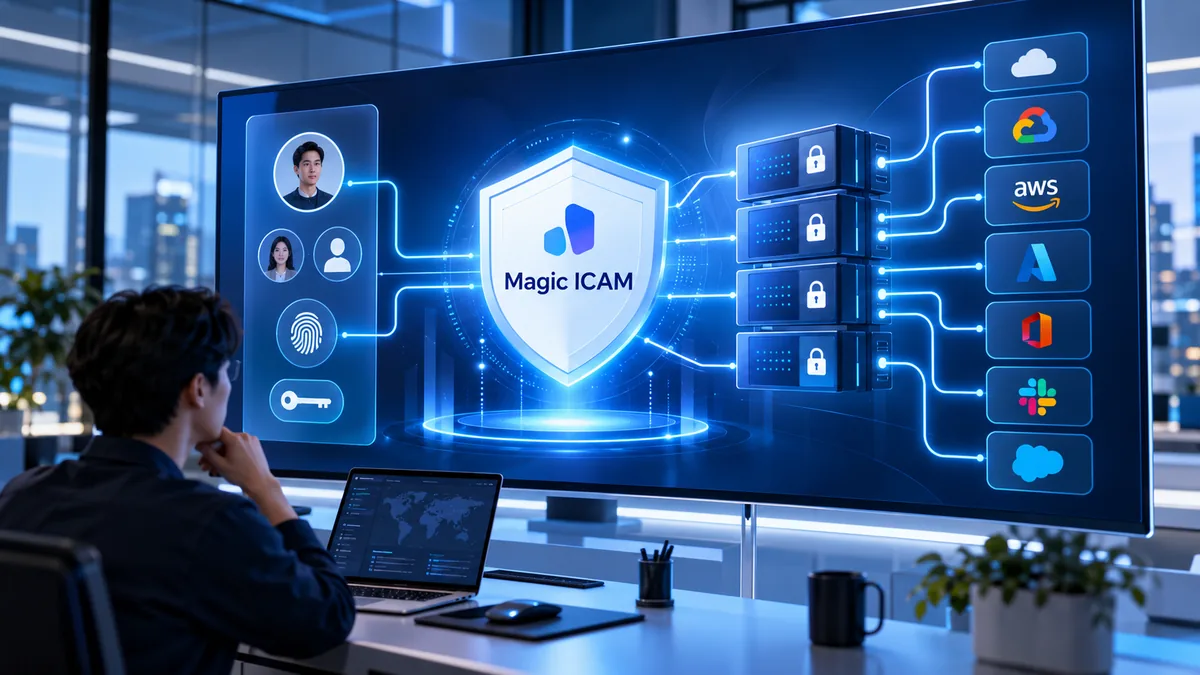
드림시큐리티는 제로트러스트 기반 통합 신원·권한 관리 솔루션 'Magic ICAM'도 제공한다고 밝혔다. Magic ICAM은 사용자와 접근 주체의 신원, 자격증명, 권한을 중앙에서 통합 관리하며 다중인증(MFA) 정책을 지원하고 API 게이트웨이와 연계된다. 기존 MFA, 싱글사인온(SSO) 등 인증·보안 솔루션과 실시간으로 연동돼 하나의 접근통제 체계를 구성할 수 있다.
오석주 드림시큐리티 대표는 "기초보안인 인증부터 점검하는 것이 AI 시대 계정탈취 위협에 대응하는 방안"이라고 말했다.
자주 묻는 질문
FIDO2 생체인증이란 무엇인가
FIDO2는 비밀번호 대신 단말기에 저장된 개인키와 생체인증을 활용해 사용자를 확인하는 인증 기술로, 서버에 재사용 가능한 비밀번호를 저장하지 않는다.
제로트러스트와 FIDO2를 결합하는 이유는 무엇인가
AI가 공격 자동화 속도를 높이면서 비밀번호만으로는 계정탈취를 막기 어려워졌으며, 생체인증과 지속적인 접속 검증을 함께 적용해 보안 수준을 높이려는 목적이다.
Magic ICAM은 어떤 기능을 제공하나
Magic ICAM은 사용자와 접근 주체의 신원, 자격증명, 권한을 중앙에서 통합 관리하고 다중인증 정책과 API 게이트웨이 연계를 지원하는 제로트러스트 기반 솔루션이다.
참고 기사 전자신문 · 드림시큐리티, AI 계정탈취 대응 'FIDO2 생체인증' 제안